Permissões de aplicativos de saúde e finanças: o que revisar antes de aceitar
Separe permissões do celular, conexões de dados de saúde e a política do app para decidir o que autorizar e como rever o acesso depois.
· 5 min de leitura
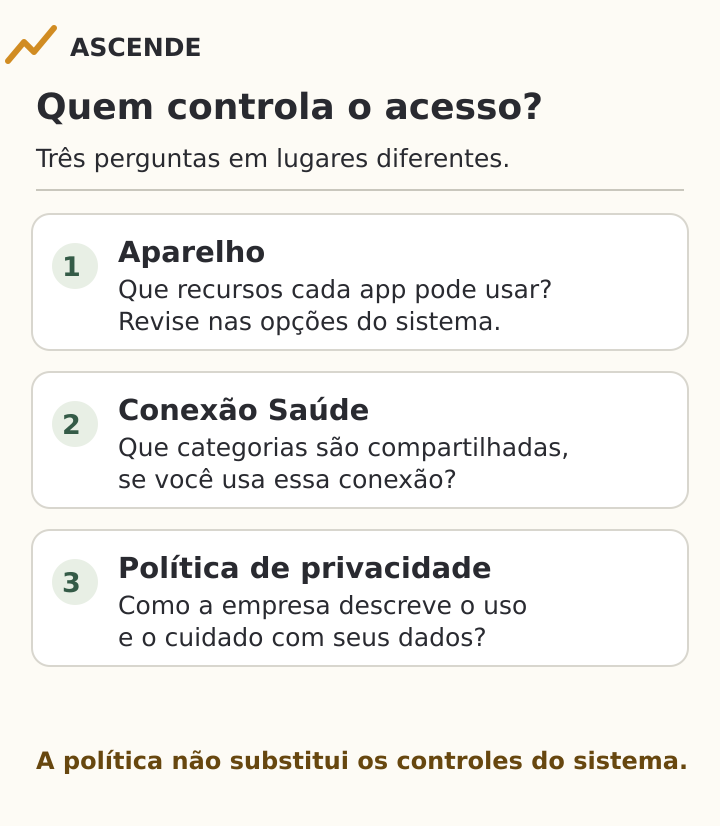
Antes de aceitar o acesso pedido por um aplicativo de saúde ou finanças, descubra qual decisão está na sua frente. O aviso do celular pode liberar câmera, microfone ou outro recurso do aparelho. Uma conexão de dados de saúde pode autorizar leitura ou gravação de categorias específicas. A política do aplicativo explica como a empresa trata os dados que recebe. São camadas diferentes; revisar uma não substitui as outras.
Você pode fazer três perguntas sem entrar em termos técnicos: para que serve este acesso agora, posso escolher menos acesso e onde consigo rever a decisão? O caminho exato depende do sistema, da versão e do aplicativo. Não há motivo para concluir que um app usa todas essas camadas só porque fala de saúde ou dinheiro.
Permissão do aparelho: qual recurso o app quer usar?
No Android, a Ajuda do Google mostra onde conferir permissões de um app em Configurações → Apps → aplicativo → Permissões. Também é possível ver quais apps acessam um mesmo tipo de recurso na gestão de permissões. Câmera, microfone, localização, fotos e atividade física aparecem como tipos distintos. Em certas versões e para determinadas permissões, o sistema oferece opções como permitir durante o uso, perguntar sempre ou não permitir. Veja as opções que aparecem no seu aparelho, porque não são iguais para todos os recursos.
No iPhone, o guia da Apple orienta revisar o acesso em Ajustes → Privacidade e Segurança, escolhendo a categoria de informação. A Apple explica que uma autorização concedida ou negada pode ser alterada depois. Os nomes de menus podem variar com o idioma e a versão do iOS.
A pergunta prática é se aquele recurso é necessário à ação que você quer fazer. Se um app pede câmera para fotografar algo que você decidiu enviar, essa finalidade é mais clara do que um pedido sem explicação. Negar uma permissão pode impedir a função que depende dela; isso não informa, por si só, o que a empresa já recebeu ou armazenou.
Conexão Saúde: que tipo de dado pode ser lido ou gravado?
Em aparelhos Android que usam a Conexão Saúde, existe uma revisão própria de apps conectados e de tipos de dados. Segundo a Ajuda do Google, você pode abrir Conexão Saúde → Permissões e dados → Permissões de apps, escolher um app e alterar permissões de leitura e gravação de tipos específicos. Esse é um exemplo de conexão de dados de saúde, não uma permissão genérica de todos os apps de finanças ou saúde.
O mesmo guia traz dois limites relevantes: apps terceiros podem fazer cópias dos históricos a que tiveram acesso; retirar uma permissão não apaga os dados já armazenados na Conexão Saúde. Por isso, “revoguei o acesso” e “apaguei os dados” são ações diferentes. Se sua dúvida é sobre dados que um aplicativo recebeu, confira a política e os controles desse aplicativo; se é sobre exclusão na Conexão Saúde, use as orientações específicas da plataforma. A fonte não permite concluir que uma revogação apaga cópias feitas por terceiros.
Política do app: o que acontece depois que o dado chega?
Procure na política de privacidade qual dado é coletado, com que finalidade, com quem pode ser compartilhado, por quanto tempo e como pedir acesso, correção ou eliminação quando cabível. A ANPD lista os direitos dos titulares e o acesso a informações claras sobre o tratamento. A aplicação concreta desses direitos depende do caso; este roteiro é de leitura, não uma avaliação jurídica do aplicativo.
Também observe uma quarta situação, diferente de uma conexão contínua: importar manualmente um arquivo exportado de outro serviço. Nesse caso, é você quem escolhe o arquivo e inicia a importação. Isso não significa que o novo aplicativo tenha acesso permanente à conta de origem. Ainda assim, vale ler o que será aproveitado do arquivo e o que ficará guardado depois.
No Ascende, o código atual oferece importação manual do export do app Saúde do iPhone e de CSVs de outros aplicativos: a leitura do arquivo ocorre no aparelho, você revisa os registros antes de gravá-los. Isso é diferente de autorizar a Conexão Saúde ou uma conta bancária a sincronizar dados automaticamente. Consulte a política de privacidade do Ascende para entender o tratamento descrito pela própria empresa, separado das orientações gerais dos sistemas operacionais.
Faça uma revisão curta depois de instalar ou mudar de uso
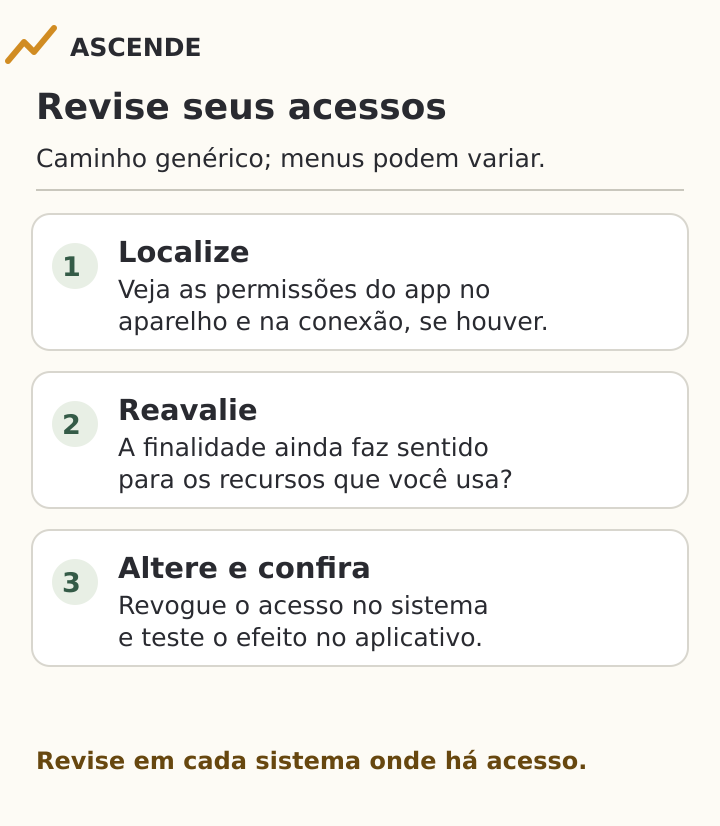
Volte às três camadas: permissões do aparelho, conexões de dados que você efetivamente ativou e política do serviço. Confira se ainda usa a função que motivou cada acesso. Se não usa, ajuste ou revogue no local correspondente e observe se alguma função de que você precisa deixa de funcionar. Para dados já entregues, procure o controle ou o canal indicado pela empresa; a revogação no aparelho não deve ser confundida com um pedido de exclusão.
Se a preocupação é o contexto que você escreve em um assistente de IA, veja também como reduzir dados pessoais ao dar contexto à IA. Esse é outro tipo de escolha: decidir o que contar, além de decidir quais recursos e conexões autorizar.
Uma autorização pode ser revista. O melhor registro da decisão é saber o que foi permitido, para qual função e onde mudar depois.
Fontes
- Mudar permissões do app no smartphone Android — Ajuda do Android, Google, consultado em
- Control access to information in apps on iPhone — Apple Support, consultado em
- Gerenciar apps conectados no app Conexão Saúde — Ajuda do Android, Google, consultado em
- Perguntas Frequentes — Autoridade Nacional de Proteção de Dados, consultado em